إنها لعبة حرب، لكنها ذات طابع غريب. بدلا من ضباط الجيش، بات مسؤولو الانتخابات هم المسؤولين عن صد الهجمة على الديمقرايطة. وبدلاً من محاربة عدو مسلح بالصواريخ، تصمم الدفاعات ضد القراصنة "الهاكرز" المختبئين وراء أجهزة الكمبيوتر الأجنبية.
مع سرعة اقتراب موعد الانتخابات النصفية في الولايات المتحدة، فإن أمام أكثر من 160 مسؤولاً انتخابياً من جميع أنحاء البلاد أشهرا فقط ليتعلموا كيفية الدفاع عن الديمقراطية.
يمتلك هؤلاء الموظفون العموميون خبرة تمتد إلى قرون فيما بينهم، الأمر الذي يساعد على إدارة مراكز الاقتراع وعدّ الأصوات في 38 ولاية.
إنهم مختصون في التعامل مع الطقس السيئ، والناخبين الغاضبين والمعارك بين المرشحين المتنافسين.
لم يكن أحد منهم يتوقع قط أن يكون على خط المواجهة في معركة ضد قراصنة الحاسوب الروس. تشمل مسؤوليات اليوم تصحيح نقاط الضعف في آلات التصويت، ومنع التلاعب بالسجلات الإلكترونية، وإيقاف انتشار المعلومات المضللة عبر وسائل الإعلام الاجتماعية.
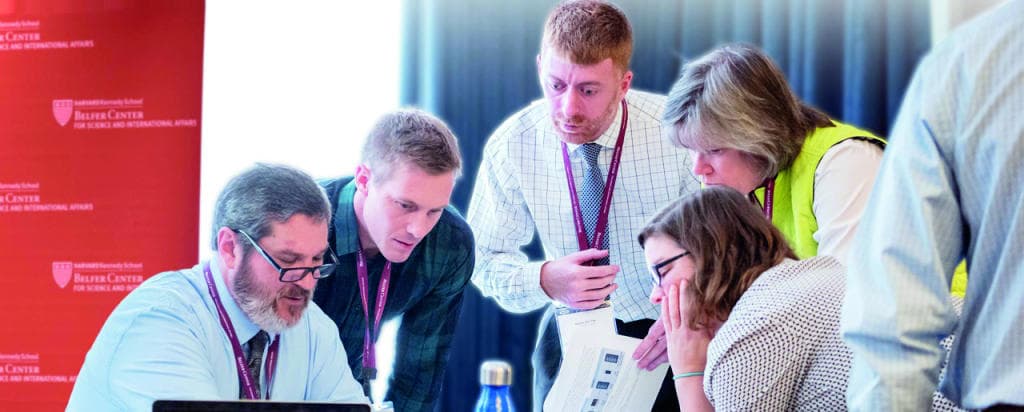
لمعرفة كيفية القيام بذلك، يقوم المسؤولون بحضور تدريب في الأمن الإلكتروني لمدة يومين في كامبريدج، ماساشوستس، حيث سيشاركون في انتخابات وهمية، بافتراض أدوار بما في ذلك وزير الخارجية "الموظف الرسمي على مستوى الولاية المسؤول عن الانتخابات"، ومديرو تكنولوجيا المعلومات، ومديرو الاتصالات، ورؤساء الحملات والناشطون. أنا أشارك أيضا، موكلة بدور مراسلة فضولية، ويسمح لي بمشاهدة الفوضى التي تحدث، بشرط ألا أذكر أسماء المسؤولين أو ولاياتهم.
في هذه الانتخابات الوهمية "الثالثة من نوعها، مع حضور بعض المسؤولين أكثر من مرة"، يأتي التهديد الرئيسي من مجموعة تسمى Kompromat، وهو مصطلح سياسي روسي يشير إلى مواد تضع الشخص موضع الشبهة وعادة ما تستخدم للابتزاز.
هذه إشارة شبه صريحة إلى الهاكرز الروس الذين فاجأوا الولايات المتحدة من خلال شن هجمات على نظامها الانتخابي في الحياة الحقيقية في عام 2016.
تعتقد حكومة الولايات المتحدة أنهم حاولوا اختراق أنظمة الانتخابات في 21 ولاية على الأقل. كما سرب الروس رسائل البريد الإلكتروني التي سرقوها من اللجنة الوطنية الديمقراطية، بينما نشرت وكالة أبحاث الإنترنت، وهي منظمة تتعمد إثارة الاستفزاز عبر الإنترنت ترتبط بالكرملين، معلومات مضللة على وسائل الإعلام الاجتماعية.
لدى الولايات المتحدة تاريخ طويل من التزوير الانتخابي، يعود تاريخه إلى تاماني هول في مدينة نيويورك في القرن التاسع عشر، عندما كان مؤيدو الحزب الديمقراطي يوظفون الناس للإدلاء بأصوات متعددة وترويع ناخبي المعارضة، وجلب الناخبين غير الشرعيين من مدن أخرى لتعزيز قوائم التسجيل.
اكتشاف فيضانات الناخبين الزائدين أسهل بكثير من اكتشاف التغييرات الخفية في الإحصاءات الإلكترونية اليوم، أو الأخبار المزورة، وربما الأكثر شهرة.
تقول هيذر آدكنز، مديرة أمن المعلومات والخصوصية في شركة جوجل، التي تعمل في معسكر التدريب لتقديم المشورة للمسؤولين، "إن الروس الآن أظهروا ما يمكن فعله، ومن المرجح أن يعمل هذا على إغراء البلدان الأخرى وحتى مجرمي الإنترنت".
كما تقول "ما يحدث في الأمن السيبراني في العادة هو نوع من لحظة فاصلة، حدث وحيد القرن. ثم يدرك جميع الأشرار فجأة ذلك ويقول الواحد منهم: أستطيع أن أفعل ذلك".
هذا الحدث هو من بنات أفكار إريك روزنباخ، رئيس الأركان السابق لدى آش كارتر، وزير الدفاع في عهد باراك أوباما. بدأ روزنباخ مشروع الدفاع عن الديمقراطية الرقمية في مركز بيلفر للعلوم والشؤون الدولية في جامعة هارفارد في عام 2017 مع مهمة تحسين الدفاعات الأمريكية ضد القرصنة الانتخابية. أسلوبه السهل يخفي مؤهلاته: فقد أشرف على الأمن الإلكتروني في وزارة الدفاع، بميزانية تبلغ 30 مليار دولار و15000 موظف.
تعاون روزنباخ مع مديري الحملات السياسية الذين تعرضوا لعمليات اختراق مباشرة: روبي موك، مدير حملة هيلاري كلينتون لعام 2016، ومات رودز، الذي كان مسؤولا عندما اخترق الصينيون حملة رومني في عام 2012.
كما جلب روزنباخ شركات التكنولوجيا، مع تقديم شركتي فيسبوك وجوجل المال والخبرات من كبار المختصين الأمنيين. كلهم مستميتون لضمان أن انتخابات عام 2016 لا تثبت أنها بروفة لارتكاب مزيد من الهجمات الكارثية في شهر تشرين الثاني (نوفمبر) المقبل، وما بعده.
يتم تشغيل هذا البرنامج التدريبي باعتباره تجربة متطورة يمكن أن يتم فيها اختيار قرصنة الانتخابات لنفسك. كل قرار من القرارات التي يتخذها المسؤولون بشأن التكنولوجيات التي يتعين شراؤها وأي السياسات التي سيتم تنفيذها سيؤثر في كيفية مهاجمتهم.
في هذه الأثناء، وجهني المنظمون من ذوي العقلية العسكرية إلى ممارسة مزيد من الضغط عن طريق استجواب مسؤولي الانتخابات أمام الكاميرا. الرهانات عالية، لكن المعنويات كذلك أيضًا: الجميع حريص على تحسين استعداداتهم.
تم تعيين مورين، وهي مسؤولة صغيرة في مجال تكنولوجيا المعلومات بشعر أحمر، لتقوم بدور وزيرة الخارجية المسؤولة عن الأشخاص الرسميين الـ 30 في ولاية بورتر الخيالية.
عندما يتعلق الأمر بوظيفتها الحقيقية اليومية، مورين تعرف أنها يمكن أن تكسب مزيدا من المال في القطاع الخاص، لكنها تقول إن أمن الانتخابات "هو واحد من أهم الأشياء التي يمكنني القيام بها لولايتي، وحقا لبلدي".
ومع ذلك، فهي تدرك أن المعركة ضد الهاكرز الانتخابيين قد لا تنتهي أبدًا. "أنا لا أريد اسمي في الأخبار. أو اسم وزيرة الخارجية لدينا في الأخبار. أو ولايتنا في الأخبار.. أنا في ذلك على المدى الطويل. لا توفر الانتخابات النصفية كثيرا من الراحة لي، مثل: "الحمد لله أننا انتهينا من ذلك"، كما تقول، مقلدةً بمسح حاجبها دلالة على الانتهاء من شيء متعب.
تبدأ مورين التمرين بهدوء مع بعض الميزانية الوهمية. وهي على دراية بالتقنيات التي يريدها المسؤولون - المصادقة الثنائية العوامل على أنظمتهم "طبقة إضافية من الحماية ليصعب على الهاكرز القيام بسرقة كلمات المرور" وكابتشا "رمز مكتوب بحروف ملتوية لا تسهل قراءتها، الذي يستخدم لتحديد ما إذا كان المستخدم إنسانًا لتسجيل الناخبين عبر الإنترنت".
يكتسب فريق تقنية المعلومات التابع لها بسرعة خدمات مثل اختبار الاختراق، حيث يسلط هاكرز "القبعة البيضاء" الضوء على العيوب في الدفاعات من خلال محاولة دخول الشبكة من الخارج.
الساعة الرقمية الظاهرة على شاشة كبيرة تبدأ بالتوقيت. لم يبق سوى دقيقتين على الساعة المخصصة للبدء، يظهر عنوان رئيسي: "الهاكرز يستهدفون الأنظمة الانتخابية في 21 ولاية".
هذا عنوان رئيسي من صحيفة نيويورك تايمز في أيلول (سبتمبر) 2017، عندما أبلغت الحكومة الفيدرالية الولايات أن الهاكرز كانوا قد حاولوا الدخول إلى أنظمتها قبل انتخابات 2016.
أسأل الشخص الذي يلعب دور مدير الاتصال في الولاية "هل أنتم من إحدى الولايات التي تم اختراقها؟" إجابته ليست مريحة: يقول "لم نتلق أي معلومات من وزارة الأمن الداخلي أو وكالات الاستخبارات حول ذلك. لقد تأكدنا من أننا محميون. لا يوجد شيء نحن على علم به".
في غضون ذلك، كتب أحد الموظفين السابقين الوهميين تغريدة على "تويتر" تقول "إن الولاية غير مستعدة لإجراء انتخابات شرعية، ويهرع الرجل الذي يلعب دور الاتحاد الأمريكي للحريات المدنية إلى الكاميرا التلفزيونية ليشكو من أنه لم يتمكن من إثارة مخاوفه مع المسؤولين".
يقوم المشرفون في الوقت نفسه بقصف الفريق في وقت واحد بالتحديثات التقنية. يُعتقد أن الـ Kompromat استخدمت "التصيد الإلكتروني الاحتيالي" - رسائل إلكترونية مزيفة مستهدفة بمرفقات أو روابط ضارة - لاختراق أنظمتها. استغل فيروس ما وجود ثغرة في الطابعات لاختراق الأجهزة الحكومية.
يمتلك الموظف في قسم المركبات الآلية عادة المقامرة - وهذا معروف في صناعة الأمن بأنه "تهديد داخلي". تم ابتزازه بسبب وصوله إلى سجلات تسجيل الناخبين وقام بتسجيل ما لا يقل عن 300 ناخب مزور خلال شهرين.
وتومض الأخبار بأن مجموعة أخرى تدعى Fuzzy Cub "إشارة إلى الهاكرز الواقعيين المعروفين باسم Fancy Bear" تعتزم تنشيط البرمجيات الخبيثة الخاملة في آلات التصويت يوم الانتخابات.
آلات التصويت هي من بقايا عصر أكثر براءة: عندما بدا أن إجراء الانتخابات على أجهزة الكمبيوتر يبدو ملائما، وليس كارثيا. الآن، المسؤولون ومختصو الأمن هم من محبي النسخ الاحتياطي للورق.
في ربيع عام 2016، كان روزنباخ في البنتاجون. بدأت المخابرات تعبر مكتبه قائلة "إن الروس كانوا يحاولون التأثير في الثقة بالانتخابات الأمريكية وتقويضها".
حينها أخبر المسؤولين وهو يفتح هذا المعسكر التدريبي: "صدمني ذلك حقا. لقد ترك لدي شعورا بأنني لم أفعل ما يكفي. نحن كإدارة لم نفعل ما يكفي. وإننا ما نزال ضعفاء حقاً. كان الكابوس الذي يراودني أن جميع الأشرار الآخرين والروس سيرون أننا لم نفعل الكثير للدفاع عن بلدنا. الخصم التالي لمهاجمتنا يمكن أن يكون كيم جونج أون، أو الإيرانيين، عقب رفض الصفقة النووية".
بعد ذلك بفترة وجيزة، بدأ روزنباخ مشروع الدفاع عن الديمقراطية الرقمية بهدف إنشاء دليل لاستراتيجيات الأمن السيبراني - وهو الشيء الذي تمنى المسؤولون ومديرو الحملات أن يكون لديهم في عام 2016. ويأمل قريباً في إطلاق مجموعة من المتطوعين في الدفاع عن الديمقراطية الرقمية، من أجل السفر إلى الولايات وتقديم المشورة بشأن الأمن.
وتشير تلميحات روزنباخ الافتتاحية إلى واحدة من أكبر العقبات التي تعترض أمن الانتخابات: السياسة. ويتفادى البعض مناقشة الموضوع لأنهم يخشون أن يتضمن ذلك أن الروس هم الذين ساعدوا ترمب على الفوز في الانتخابات.
ويقول "هذا ليس له علاقة بالسياسة، هذا لا يتعلق بالرئيس الحالي، سواء تم انتخابه شرعياً أم لا. هذا لا علاقة له بذلك، وأردت أن أقول ذلك بوضوح". ويضيف "هذا المشروع شيء عملي لحماية الجزء الأكثر قيمة في الديمقراطية الأمريكية".
تلقى المسؤولون بعض المساعدة من الحكومة. وخصص مشروع قانون الاعتمادات الذي تم إقراره في آذار (مارس) 380 مليون دولار للولايات لتحسين تكنولوجيا الانتخابات والأمن.
ويكتشف المسؤولون بالصدفة مقدار ما يتعين على ولايتهم إنفاقه - في المتوسط 7.6 مليون دولار - أثناء هذا المخيم. وكانت آخر مرة حصلوا فيها على مثل هذه المكاسب بعد الفوضى التي تسببت فيها الشائعات الشائنة حول الأوراق الانتخابية التي لم تحص في الانتخابات الرئاسية التي جرت في عهد بوش مقابل جور عام 2000.
تهديدات اليوم أكثر تعقيدًا. قبل الانتخابات الوهمية، يسرد مايكل سولماير، وهو أستاذ متفوق في هارفارد يدير برنامجًا بحثيًا حول الصراع عبر الإنترنت، قوائم أعداء الديمقراطية: روسيا والصين وإيران وكوريا الشمالية. ثم هناك قراصنة القبعة السوداء وهم مرتزقة بعقود، ومجرمو إنترنت مسلحون ببرامج فدية، البرمجيات الخبيثة التي تطالب بالدفع مقابل فك تشفير الحواسيب، والإرهابيين.
كانت الانتخابات تعتمد بشكل تقليدي على الأحزاب المتنافسة لضمان أن خصومهم يتصرفون بشكل عادل، لكن هذا لا ينجح عندما يختبئ الخصوم الحقيقيون وراء أجهزة الكمبيوتر في الخارج.
أصبح عديد من أدوات الأمان فائضا عن الحاجة الآن لأنه يعتمد على تجارب التدقيق، التي لا توجد مع التصويت المجهول. وهذا هو السبب في أن الورق شائع جدًا: إذا فشلت كل الأمور الأخرى، يمكنك عد الأصوات مرة أخرى.
ساعدت آدكنز على تأسيس الفريق الأمني في شركة جوجل منذ 16 عامًا. تعتمد الانتخابات الحديثة على مجموعة متنوعة من التقنيات، بما في ذلك قوائم تسجيل الناخبين وآلات التصويت والأنظمة التي تحافظ على تحديث المؤسسات الإعلامية.
وتقول "أعدكم، إذا ما أعطيتموني يوما وزودتموني بأي من هذه البنية التحتية لي، يمكنني أن أضر بكم".
في العام الماضي، اقتحم قراصنة القبعة البيضاء في ديف كون، وهو مؤتمر للقراصنة في لاس فيجاس، آلات التصويت الأولى خلال 90 دقيقة، وذلك باستخدام ثغرة كانت معروفة - ويمكن إصلاحها - منذ عام 2003. في نهاية مؤتمر الاجتماع كانوا قد اخترقوا جميع معدات التصويت المكونة من 25 قطعة.
الثقة هي القضية الأكبر. نظام الانتخابات في الولايات المتحدة لديه قواعد ونظم وتقنيات مختلفة في ولايات مختلفة. هذا يجعل من الصعب حمايته - لكن يجب أن يجعل من الصعب أيضا تغيير نتيجة الانتخابات الوطنية.
قد يحتاج الخصم إلى فهم عميق حول أي من المقاطعات المتأرجحة التي يجب أن تستهدف وكيفية استهدافها - وكذلك الاستمرار في إيجاد الثغرات في كل نظام.
الأمر الأكثر احتمالا بكثير - لكن ليس أقل إثارة للقلق هو أن الهاكرز في محاولة لزرع الشكوك حول ما إذا كان بالإمكان الوثوق بالنتائج.
يقول روزنباخ لي "لا أشعر بالقلق من أن يخترق الروس أو الإيرانيون أو الكوريون الشماليون كثيرا من أنظمة التصويت، لدرجة أن يغيروا نتائج الانتخابات حرفياً. هناك فرق كبير بين ذلك وبين مهاجمة ثلاث أو أربع مناطق محلية، ما يجعل من الواضح جدًا أن التصويت هناك غير موثوق به. ثم القيام بإجراء عمليات إعلامية لبقية البلاد: "هذا مجرد شيء قليل مما حدث بالفعل، وصوتك بأكمله غير موثوق به، تمامًا مثل الديمقراطية".
أمضى أليكس ستاموس، كبير الإداريين الأمنيين في "فيسبوك"، العام الماضي في مطاردة المعلومات المضللة الروسية. وقامت وكالة أبحاث الإنترنت باجتياح موقع فيسبوك بسبب حسابات مزيفة، الأمر الذي أثار مشكلة حول قضايا سياسية مثيرة للانقسام وشجع جماعات موقع فيسبوك المنافسة على تنظيم احتجاجات متعارضة في نفس اليوم.
ويقول "إن طبيعة النظام الانتخابي في الولايات المتحدة تجعل من غير المرجح أن يؤدي هجوم إلى تأرجح الانتخابات، لكن الأرجح أنه سيحاول أن يسبب الفوضى وانعدام الثقة".
كما يقول "إذا كانت كل الانتخابات مثل انتخابات بوش مقابل جور وتذهب إلى المحكمة العليا، فإن ذلك سيكون أمراً سيئاً للغاية بالنسبة إلى بلدنا".
وتتمثل الأولوية في التأكد من أن "الخصوم الخارجيين غير قادرين على إيجاد سكان من الأمريكيين يعتقدون لبقية حياتهم أن الانتخابات سُرقت منهم".